PHP'de Kritik Güvenlik Açıkları ve Eski CMS Riskleri
Yayın tarihi:
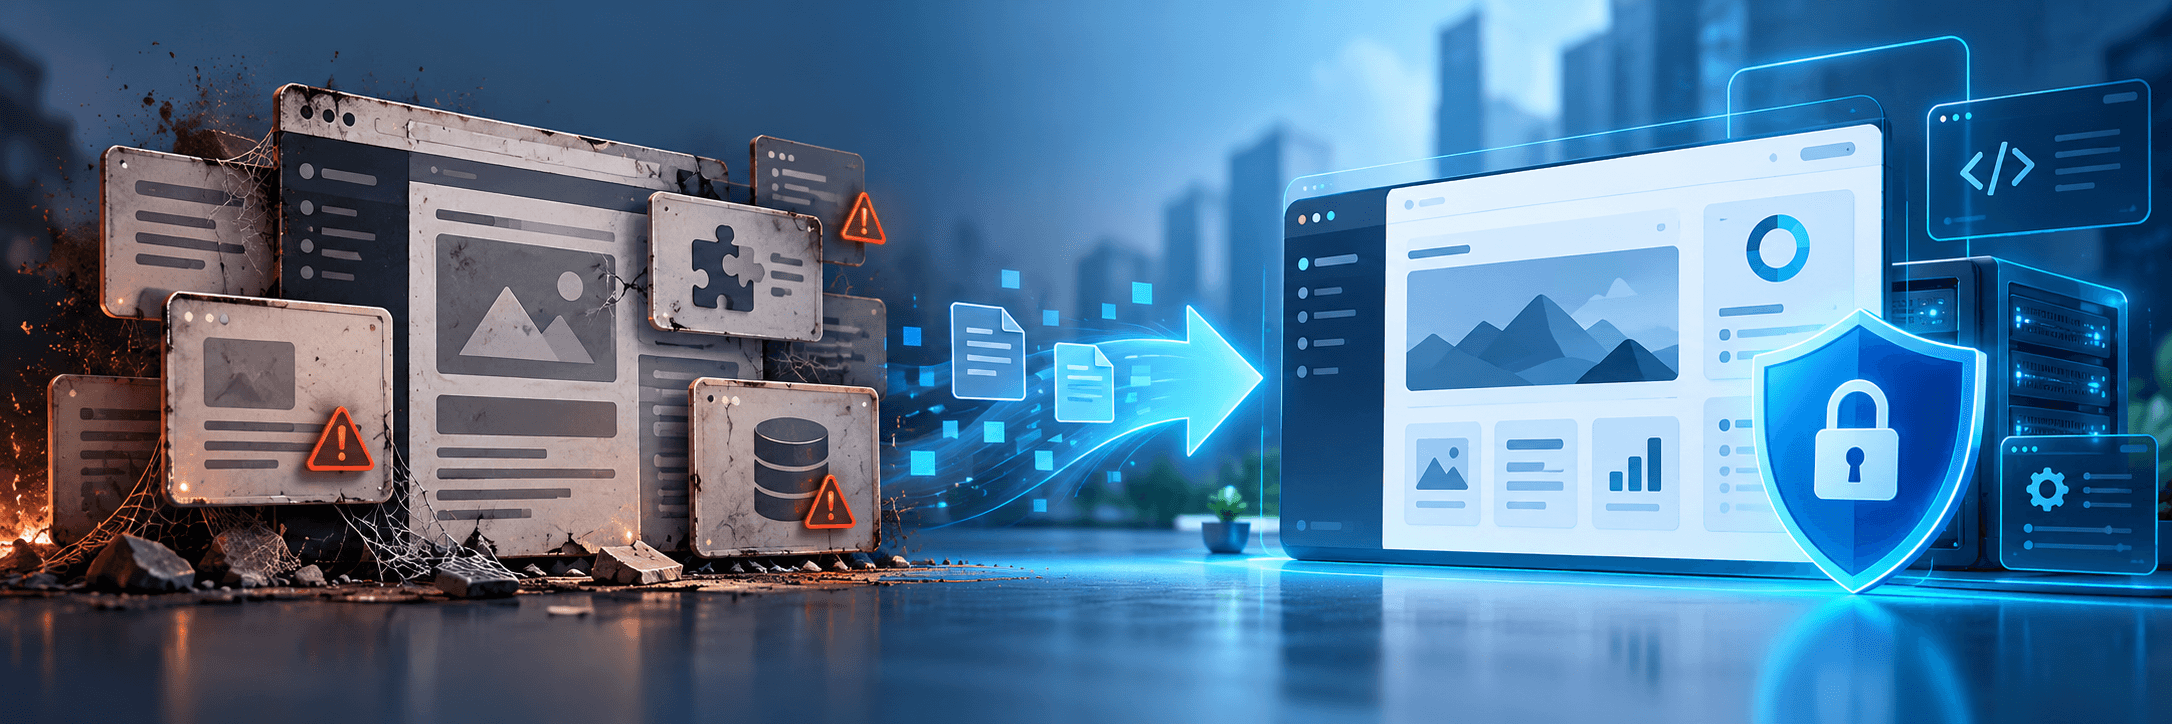
21 Ekim 2026'da PHP geliştiricileri, web sitelerini ve uygulamalarını etkileyebilen iki kritik güvenlik açığı için acil güncelleme yayımladı. CVE-2026-109618 ve CVE-2026-109619 kodlarıyla tanımlanan açıkların her biri, CVSS 4.0 sisteminde 10 üzerinden 9,2 risk puanına sahip. Bu açıklar, belirli koşullarda saldırganların kullanıcı girişi yapmadan sunucuda kod çalıştırmasına olanak tanıyabiliyor.
PHP'nin resmî güvenlik duyurusuna göre risk, PHP kullanan bütün web sunucusu yapılandırmalarını ilgilendiriyor. Özellikle Apache üzerinde PHP'nin doğrudan çalıştırıldığı sistemlerde, saldırının uygulama kodu çalışmadan önce gerçekleştirilebildiği gösterildi.
Bu tür güvenlik açıkları, yıllardır kullanılan ve düzenli bakımı yapılmayan web siteleri için ayrı bir sorun oluşturuyor. Eski PHP sürümleriyle çalışan bir içerik yönetim sistemini güncellemek, yeni kurulmuş bir uygulamayı güncellemek kadar kolay olmayabiliyor. Üstelik sorunun kaynağı bazen PHP'nin kendisi, bazen içerik yönetim sistemi, bazen de yıllar önce yüklenmiş bir eklenti olabiliyor.
PHP Güvenlik Açığı Nasıl Kapatılır?
PHP güvenlik ekibi, 21 Ekim'de açıklanan iki sorunu gidermek için PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerini yayımladı. Bu sürümleri veya daha yeni ve ilgili düzeltmeleri içeren sürümleri kullanan sistemler, söz konusu açıklara karşı korunuyor.
PHP geliştiricileri, güvenlik açığını tamamen gidermenin yolunun güncelleme yapmak olduğunu belirtiyor. Sunucu ayarlarında yapılabilecek bazı değişiklikler saldırı ihtimalini azaltabiliyor ancak bunlar kalıcı bir çözüm değil.
PHP 8.1 ve daha eski sürümler artık PHP projesinden güvenlik güncellemesi almıyor. Bazı işletim sistemi sağlayıcıları eski sürümlere kendi güvenlik düzeltmelerini uygulayabiliyor. Yine de uzun vadede desteklenen bir PHP sürümüne geçilmesi gerekiyor. PHP 8.2'nin resmî güvenlik desteği de 31 Aralık 2026'da sona erecek.
PHP sürümlerinin destek takvimini inceleyebilirsiniz.
Güncelleme öncesinde web sitesinin kullandığı PHP sürümünün ve diğer yazılım bileşenlerinin kontrol edilmesi gerekiyor. Özellikle eski içerik yönetim sistemlerinde sürüm değişikliği, bazı eklentilerin veya siteye özel geliştirilmiş özelliklerin çalışmasını engelleyebiliyor. Bu nedenle güncellemeyi önce test ortamında denemek ve sitenin yedeğini almak önemli.
Eski İçerik Yönetim Sistemleri Neden Güvenlik Riski Oluşturuyor?
WordPress, Joomla ve Drupal gibi içerik yönetim sistemleri uzun yıllardır kullanılıyor. Güncel sürümleri düzenli bakım yapılan web siteleri için hâlâ uygun seçenekler. Ancak yıllar önce kurulmuş ve sonrasında yeterince ilgilenilmemiş bir içerik yönetim sistemi, zamanla ciddi güvenlik sorunları yaşayabiliyor.
Bunun en yaygın nedenlerinden biri, sisteme sonradan eklenen yazılımlar. Eski bir kurumsal web sitesini incelediğinizde artık kullanılmayan eklentilerle karşılaşabilirsiniz. Bazılarının geliştiricileri desteği bırakmış, bazıları ise yeni PHP sürümleriyle uyumsuz hale gelmiş olabilir.
Bu eklentilerin bir kısmı sitenin çalışması için gerekli olduğundan kaldırılmaları da kolay olmayabilir. Bir eklentinin değiştirilmesi başka bir özelliği bozabilir. Sitenin tasarımını oluşturan eski bir tema, PHP güncellemesi sonrasında hata vermeye başlayabilir.
Böyle durumlarda şirketler, mevcut web sitesini bozmamak için güncellemeleri erteleyebiliyor. Oysa güncelleme yapılmadıkça bilinen güvenlik açıkları sistemde kalmaya devam ediyor.
PHP'de yeni keşfedilen açıklar bu sorunun yalnızca bir parçası. Güncel olmayan bir içerik yönetim sisteminin kendisinde veya kullandığı eklentilerde de güvenlik açıkları bulunabiliyor. Hatta PHP'nin en güncel sürümüne geçilmiş olsa bile diğer yazılım bileşenlerindeki açıklar risk oluşturmaya devam edebilir.
Her Kurumsal Web Sitesinin Kapsamlı Bir CMS'e İhtiyacı Var mı?
Bir şirketin web sitesinde yalnızca hizmetlerini tanıttığı sayfalar, referansları ve iletişim formu bulunabilir. İçerikler ayda birkaç kez değişiyor olabilir. Böyle bir site için çok sayıda eklentiye ihtiyaç duyan kapsamlı bir içerik yönetim sistemi kullanmak her zaman gerekli değil.
Sayfaları önceden hazırlayan daha sade bir web sitesi aynı ihtiyacı karşılayabilir. İçerikleri düzenlemek için bir yönetim paneli gerekiyorsa yalnızca şirketin kullandığı özellikleri içeren ayrı bir uygulama da geliştirilebilir.
Burada güvenlik açısından önemli olan, sistemin sahip olduğu ve dışarıdan erişilebilen işlevlerdir. Kullanılmayan eklentiler, yönetim ekranları ve diğer bileşenler, bakım gerektirdikleri gibi saldırganların yararlanabileceği yeni güvenlik açıkları da barındırabilir.
Dolayısıyla bir web sitesinde ihtiyaç duyulmayan yazılımları kaldırmak, güvenlik bakımını kolaylaştırabilir. Bu yaklaşım yalnızca içerik yönetim sistemleri için değil, diğer web uygulamaları için de geçerli.
Şirkete Özel Geliştirilen Web Siteleri Ne Sağlıyor?
Şirkete özel geliştirilen bir web sitesinde hangi özelliklerin bulunacağına, kullanılan hazır sistemin sunduğu seçeneklerden önce şirketin ihtiyaçları belirlenerek karar verilebilir.
Örneğin içeriklerini sık değiştirmeyen bir şirket için hızlı yüklenen ve düzenlemesi kolay bir web sitesi hazırlanabilir. İçeriklerini düzenli olarak güncelleyen bir şirketin ise yetkilendirme özellikleri bulunan bir yönetim uygulamasına ihtiyacı olabilir.
Daha kapsamlı bir projede web sitesi, şirketin mevcut yazılımlarıyla birlikte çalışacak şekilde geliştirilebilir. İletişim formlarından gelen talepler müşteri takip sistemine aktarılabilir. Çalışanlar yalnızca kendi sorumluluklarındaki içerikleri düzenleyebilir. Yayınlanacak değişiklikler için onay mekanizmaları oluşturulabilir.
Bu tür bir sistemde, şirketin kullanmadığı genel amaçlı özellikleri eklemek zorunda kalmazsınız. İhtiyaçlar değiştiğinde de mevcut yapıyı bu ihtiyaçlara göre geliştirebilirsiniz.
Bununla birlikte özel yazılımların kendiliğinden daha güvenli olduğu düşünülmemeli. Güvenlik, yazılımın nasıl geliştirildiğine ve bakımının nasıl yapıldığına bağlıdır. Özel geliştirilen bir uygulama da güncellenmeyen kütüphaneler veya hatalı kod nedeniyle güvenlik açıkları içerebilir.
Kuruma özel geliştirmelerin avantajı, kullanılacak yazılım bileşenleri üzerinde daha fazla kontrol sağlanabilmesi ve güncelleme süreçlerinin buna göre tasarlanabilmesidir.
Eski İçerik Yönetim Sistemini Ne Zaman Değiştirmek Gerekir?
Mevcut web sitesi güncel tutulabiliyorsa, ihtiyaçları karşılıyorsa ve bakım maliyeti makul düzeydeyse sistemi değiştirmek gerekmeyebilir. Ancak bazı işaretler, kullanılan altyapının yeniden değerlendirilmesi gerektiğini gösteriyor.
Örneğin PHP sürümünün yükseltilmesi için birden fazla eklentinin yeniden yazılması gerekiyorsa, basit içerik değişiklikleri bile teknik destek gerektiriyorsa veya kullanılan yazılımların bir kısmı artık güvenlik güncellemesi almıyorsa mevcut sistemin bakım maliyeti artmış olabilir.
Şirket büyüdükçe yeni ihtiyaçların ortaya çıkması da eski bir CMS'in yetersiz kalmasına neden olabilir. Bu noktada yeni eklentiler kurmaya devam etmek yerine farklı bir içerik yönetim uygulamasına geçmek daha uygun olabilir.
Böyle bir geçişte yalnızca yeni sitenin geliştirilmesi düşünülmemeli. Eski içeriklerin korunması, mevcut sayfa adreslerinin yönlendirilmesi ve arama motorlarının yeni siteyi doğru biçimde tarayabilmesi de planlanmalı.
Google, site taşıma işlemlerinde eski sayfa adreslerinin yeni karşılıklarına kalıcı olarak yönlendirilmesini öneriyor. Bu işlem doğru yapılmadığında ziyaretçiler eski bağlantılarda hatayla karşılaşabilir ve sitenin arama sonuçlarındaki görünürlüğü olumsuz etkilenebilir.
Google'ın web sitesi taşıma rehberi
Intellego ile Web Sitenizin Güvenliğini ve Geleceğini Planlayın
Intellego Softworks olarak kurumsal web siteleri, içerik yönetim uygulamaları ve şirketlerin iş süreçlerine uygun özel yazılımlar geliştiriyoruz. Mevcut uygulamaların yenilenmesi ve yayına alınan sistemlerin bakımı da hizmetlerimiz arasında yer alıyor.
Bakımını üstlendiğimiz sistemlerde kullanılan yazılımları ve bunların bağımlılıklarını inceliyoruz. Yeni güvenlik duyurularını takip ederek gerekli güncellemeleri planlıyor, değişiklikleri test ediyor ve uygulamaların çalışma durumunu izliyoruz.
Mevcut içerik yönetim sisteminiz güncellenemeyecek kadar eskiyse veya artık ihtiyaçlarınızı karşılamıyorsa daha uygun bir altyapıya geçmeniz için de yardımcı olabiliriz. Yeni bir web sitesi geliştirebilir, yalnızca ihtiyaç duyduğunuz özellikleri içeren bir içerik yönetim uygulaması hazırlayabilir veya mevcut sisteminizi aşamalı olarak yenileyebiliriz.
Her projeye aynı çözümü uygulamak yerine önce mevcut sistemi ve ihtiyaçlarınızı değerlendiriyoruz. Böylece gereksiz geliştirme maliyetlerinden kaçınırken gelecekte bakımını yapabileceğiniz bir yazılım ortaya çıkarmayı hedefliyoruz.
Web sitenizin güvenlik durumunu inceletmek veya şirketinize özel bir sistem geliştirmek için Intellego Softworks ile iletişime geçebilirsiniz.
Sorular ve cevaplar
- WordPress'i güncellemek PHP güvenlik açığını kapatır mı?
- Hayır. Ekim 2026'da açıklanan CVE-2026-109618 ve CVE-2026-109619 açıkları WordPress'ten değil, PHP'nin kendisinden kaynaklanıyor. WordPress'in güncel olması bu açıkları kapatmıyor. Sunucuda kullanılan PHP sürümünün de güvenlik düzeltmelerini içermesi gerekiyor. WordPress geliştiricileri de resmî açıklamalarında bu açıkların WordPress'e özgü olmadığını ve PHP güncellemesinin gerekli olduğunu belirtiyor.
- Eski bir PHP içerik yönetim sistemini kullanmaya devam etmek güvenli mi?
- Sistemin sürümüne ve bakım durumuna bağlı. Desteklenen sürümleri kullanan ve düzenli güncellenen bir CMS güvenli biçimde işletilebilir. Ancak güvenlik güncellemesi almayan bileşenler içeren bir sistemde, bilinen açıkların kapatılması giderek zorlaşır.
- Özel geliştirilen bir web sitesi güvenlik açıklarını tamamen önleyebilir mi?
- Hayır. Hiçbir yazılımın güvenlik açığı barındırmayacağı garanti edilemez. Ancak şirketin ihtiyaçlarına uygun, gereksiz bileşenlerden arındırılmış ve düzenli bakım yapılabilecek şekilde hazırlanmış bir sistemde güvenlik risklerini yönetmek daha kolay olabilir.